Veel mkb-bedrijven draaien niet op één cloud. Het platform of de webshop staat op AWS, maar een paar servers of applicaties draaien in Azure. Security bekijken betekent dan twee consoles, twee soorten meldingen en twee keer de vraag: wat is hier eigenlijk belangrijk?
In juli 2026 kondigde AWS aan dat Security Hub ook Microsoft Azure gaat controleren. Hieronder eerst wat er precies is aangekondigd, met de bron erbij. Daarna onze kijk op wat je ermee kunt.
Wat is er aangekondigd?
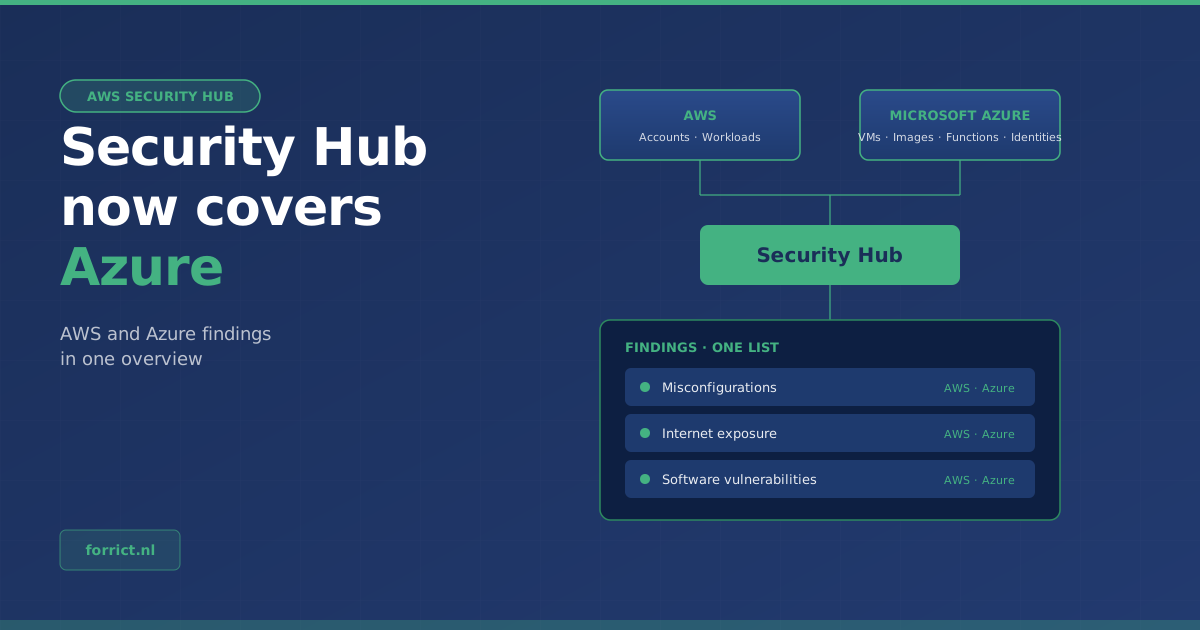
Op 7 juli 2026 maakte AWS bekend dat Security Hub ook Microsoft Azure monitort. Security Hub ontdekt automatisch:
- Azure Virtual Machines
- container images in Azure Container Registry
- Azure Function Apps
- Azure-identiteiten
Die resources worden gecontroleerd op verkeerde instellingen, blootstelling aan internet en kwetsbaarheden in software. De controles lopen onder meer tegen de CIS Benchmark voor Microsoft Azure Foundations.
Volgens de aankondiging op de AWS Security Blog komen Azure-bevindingen in hetzelfde formaat binnen als AWS-bevindingen, met dezelfde prioritering, automatisering en opvolging. Je kijkt dus naar één lijst.
Wat kost het?
Er is een gratis proefperiode van 30 dagen. Die start zodra je de Azure-koppeling aanmaakt en staat los van andere proefperiodes. Daarna betaal je voor Azure-resources hetzelfde tarief als voor vergelijkbare AWS-resources, zonder extra toeslag.
Waar is het beschikbaar?
In alle AWS-regio’s waar Security Hub draait, behalve Middle East (UAE), Middle East (Bahrain), Asia Pacific (Taipei) en Asia Pacific (New Zealand).
Onze kijk: wat betekent dit voor het mkb?
Dit deel is de mening van Forrict, geen onderdeel van de aankondiging.
Eén overzicht is meer waard dan twee losse. Meldingen die over meerdere consoles verspreid staan, worden minder snel bekeken. Draai je op AWS én Azure, dan is één lijst met bevindingen, op één manier geprioriteerd, een echte stap vooruit.
Kijk goed wat er wel en niet onder valt. De aankondiging gaat over Azure-resources: virtuele machines, container images, Function Apps en identiteiten. Microsoft 365 wordt niet genoemd. Werkplekbeheer met Microsoft 365 en Intune heeft dus nog steeds zijn eigen aandacht nodig.
Tools vervangen geen basis. Security Hub laat zien wat er mis is. Het repareert het niet. De echte winst zit nog steeds in goed ingerichte toegangsrechten, logging en een duidelijke scheiding tussen omgevingen, in AWS én in Azure.
Zo pak je het aan
- Check of Security Hub al aan staat in je AWS-accounts.
- Maak de Azure-koppeling aan en gebruik de 30 gratis dagen om te zien wat er bovenkomt.
- Bekijk de belangrijkste bevindingen samen: welke zijn echt een risico, en wie lost ze op?
- Beslis na 30 dagen of het overzicht de kosten waard is.
Wil je weten hoe jouw omgeving ervoor staat? Met een AWS Security Assessment brengen we de risico’s in kaart en zetten we de verbeteringen op volgorde.
Neem contact op over je cloudsecurity →
Bronnen
- AWS What’s New, 7 juli 2026: AWS Security Hub extends unified security management to Microsoft Azure
- AWS Security Blog, 14 juli 2026: Security Hub adds AI workload protection and multicloud support for Microsoft Azure
Forrict
AWS expert en consultant bij Forrict, gespecialiseerd in cloud architectuur en AWS best practices voor Nederlandse bedrijven.