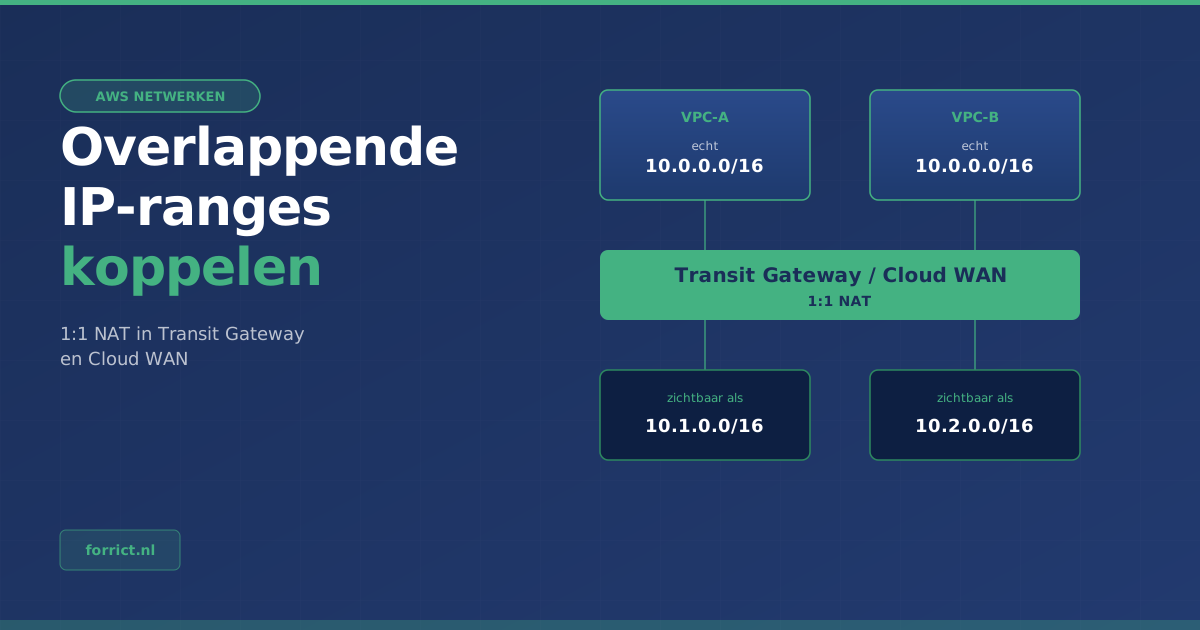
Twee netwerken die allebei 10.0.0.0/16 gebruiken, kun je niet zomaar aan elkaar knopen. Dat probleem duikt vaker op dan je zou denken: na een overname, bij een koppeling met een partner of klant, of omdat elk team ooit zelf een IP-range koos. Tot nu toe was de keuze op AWS: een van de twee netwerken hernummeren, of zelf NAT-appliances bouwen en beheren.
Op 23 oktober 2026 kondigde AWS aan dat Transit Gateway en Cloud WAN die vertaling nu zelf doen. Hieronder eerst wat er precies is aangekondigd en hoe het werkt, met de bronnen erbij. Daarna onze kijk op wanneer je het inzet.
Wat is er aangekondigd?
Volgens de aankondiging van AWS bieden AWS Transit Gateway en AWS Cloud WAN nu beheerde 1:1 NAT op hun attachments, via een Regional Private NAT Gateway. AWS beheert en schaalt de NAT zelf als onderdeel van de attachment. Je hoeft dus geen aparte NAT-appliance of NAT Gateway neer te zetten.
| Wat de aankondiging zegt | |
|---|---|
| Wat | Beheerde 1:1 NAT op attachments van Transit Gateway en Cloud WAN |
| Probleem dat het oplost | Netwerken met overlappende CIDR-blokken koppelen zonder hernummeren of NAT-appliances |
| Verbindingen | Amazon VPC, AWS Site-to-Site VPN, AWS Direct Connect en SD-WAN-appliances via Transit Gateway Connect |
| Regio’s | Alle commerciële AWS-regio’s waar Transit Gateway en Cloud WAN beschikbaar zijn |
| Kosten | Zie de Amazon VPC-prijspagina |
Hoe werkt het?
Je stelt de NAT in per attachment. Elke regel koppelt één bron-CIDR aan één NAT-CIDR van dezelfde grootte. Het adres houdt zijn plek in de range: als 10.10.100.0/24 wordt vertaald naar 100.64.100.0/24, dan wordt 10.10.100.5 het adres 100.64.100.5.
De vertaling werkt in twee richtingen (AWS-documentatie):
- Uitgaand (SNAT): verkeer dat vanaf de attachment binnenkomt met een bronadres in de originele range, krijgt het bijbehorende NAT-adres.
- Route lookup: Transit Gateway zoekt op welke attachment bij het doeladres hoort.
- Inkomend (DNAT): valt het doeladres in een NAT-range van de ontvangende attachment, dan wordt het teruggezet naar het echte adres.
De vertaling is stateless. Antwoordverkeer wordt dus vanzelf terugvertaald, en beide kanten kunnen een verbinding starten. Er is geen port translation: het is echt één adres op één adres.
Voorbeeld: twee VPC’s met dezelfde range
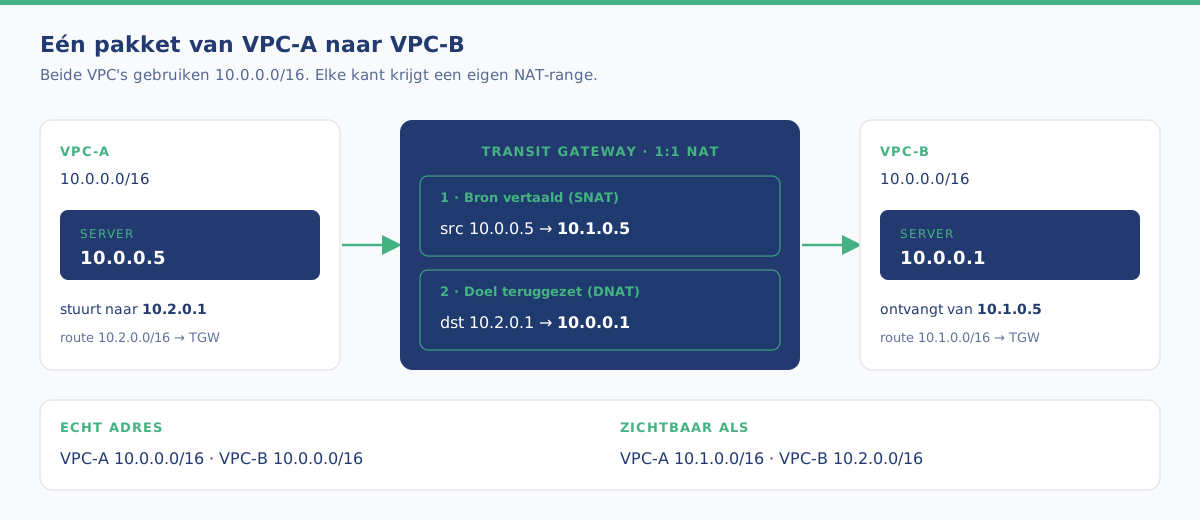
Dit is het voorbeeld uit de AWS-documentatie. VPC-A en VPC-B gebruiken allebei 10.0.0.0/16. Elke attachment krijgt een eigen NAT-range.
| Attachment | Echte range | Zichtbaar voor de ander als |
|---|---|---|
| VPC-A | 10.0.0.0/16 | 10.1.0.0/16 |
| VPC-B | 10.0.0.0/16 | 10.2.0.0/16 |
Een server in VPC-A (10.0.0.5) stuurt naar 10.2.0.1. Transit Gateway maakt van de afzender 10.1.0.5 en levert het pakket af bij 10.0.0.1 in VPC-B. Het antwoord gaat precies andersom terug. In de route tables van VPC-A zet je 10.2.0.0/16 naar Transit Gateway, en in VPC-B 10.1.0.0/16.
Belangrijk: bij precies dezelfde ranges moet je beide kanten vertalen. Vertaal je er maar één, dan stuurt de andere VPC zijn antwoord naar een adres in zijn eigen range, en dat verkeer verlaat de VPC nooit.
Waar moet je op letten?
Uit de documentatie van Transit Gateway en Cloud WAN:
| Punt | Wat het betekent |
|---|---|
| Alleen IPv4 | IPv6-verkeer gaat onvertaald door |
| Zelfde grootte | De originele en de NAT-range moeten dezelfde prefixlengte hebben |
| Toegestane NAT-ranges | Alleen RFC 1918 (privé) of CGNAT (100.64.0.0/10) |
| Maximaal 50 regels | Per attachment (configuratie) |
| Geen appliance mode | Een VPC-attachment met appliance mode kan geen NAT krijgen, en andersom |
| Overlap check is beperkt | AWS controleert alleen overlap binnen één attachment. Overlap met andere attachments of je eigen netwerken moet je zelf voorkomen |
| Korte onderbreking | Bij aanzetten of wijzigen kan verkeer kort wegvallen. Plan het in een onderhoudsvenster |
| Alleen de eigenaar | Alleen het account dat de Transit Gateway of het Cloud WAN core network bezit, kan de NAT instellen |
| Betaalde functie | Volgens de Cloud WAN-documentatie een uurtarief plus een tarief per verwerkte data |
Niet alle attachments doen mee:
| Transit Gateway | Cloud WAN | |
|---|---|---|
| Ondersteund | VPC, Direct Connect gateway, Site-to-Site VPN, Connect, peering (binnen en tussen regio’s), VPN Concentrator | VPC, Direct Connect gateway, Site-to-Site VPN, Connect |
| Niet ondersteund | Cloud WAN-peering en route table attachments, Network Function, Client VPN | Transit Gateway route table attachments, Tunnelless Connect |
Instellen kan in de console, met de AWS CLI (aws ec2 modify-transit-gateway-attachment-nat-configuration voor Transit Gateway, aws networkmanager update-attachment-nat-configuration voor Cloud WAN) en met CloudFormation via de resource AWS::EC2::TransitGatewayAttachmentNatConfiguration. Let op: bij elke wijziging geef je de volledige set regels mee. Een regel die je weglaat, wordt verwijderd.
Onze kijk: wanneer zet je dit in?
Dit deel is de mening van Forrict, geen onderdeel van de aankondiging.
Overnames en partnerkoppelingen worden eenvoudiger. Hernummeren van een netwerk is vaak een project van maanden, met risico op storingen. Met 1:1 NAT kun je twee omgevingen eerst koppelen en daarna rustig beslissen of hernummeren nog nodig is.
Minder zelfgebouwde netwerkappliances. Wie nu EC2-instances of appliances van derden gebruikt alleen om adressen te vertalen, heeft iets minder om te patchen, te schalen en te bewaken. Weeg wel de kosten tegen elkaar af: de AWS-functie rekent per uur en per verwerkte data.
Het blijft een pleister, geen IP-plan. De echte oplossing is nog steeds een adresplan dat overlap voorkomt. Reserveer daarin ook een vaste range voor NAT, bijvoorbeeld een deel van 100.64.0.0/10, en gebruik die nergens anders. Dat hoort bij een goede AWS Landing Zone.
Let op logging en security groups. Verkeer komt binnen met het NAT-adres, niet met het echte adres. Security groups, network ACL’s en firewallregels moeten de NAT-ranges toestaan. De ontvangende kant ziet de NAT-adressen, dus die staan ook in de logs. Spreek met je team af hoe je die terugleest.
Zo pak je het aan
- Breng in kaart welke netwerken overlappen en welke echt met elkaar moeten praten.
- Kies per netwerk een NAT-range van dezelfde grootte in een gereserveerd blok.
- Test met één attachment in een niet-productieomgeving en controleer de route tables, security groups en logs.
- Zet het in productie tijdens een onderhoudsvenster en leg de regels vast in CloudFormation of CDK.
Wil je hulp bij het koppelen van netwerken of het opzetten van een adresplan? Dat doen we als onderdeel van een AWS Landing Zone of binnen Managed AWS.
Neem contact op over je AWS-netwerk →
Bronnen
- AWS What’s New, 23 oktober 2026: AWS Transit Gateway and AWS Cloud WAN now support 1:1 NAT
- AWS-documentatie: 1:1 NAT in AWS Transit Gateway
- AWS-documentatie: How 1:1 NAT works in AWS Transit Gateway
- AWS-documentatie: Routing behavior for 1:1 NAT in AWS Transit Gateway
- AWS-documentatie: Configure 1:1 NAT in AWS Transit Gateway
- AWS-documentatie: 1:1 NAT in AWS Cloud WAN
- AWS-documentatie: Configure 1:1 NAT in AWS Cloud WAN
- Amazon VPC-prijzen
Forrict
AWS expert en consultant bij Forrict, gespecialiseerd in cloud architectuur en AWS best practices voor Nederlandse bedrijven.