“Is onze AWS-omgeving eigenlijk veilig?” Die vraag krijgen we vaak. Het eerlijke antwoord is: dat hangt af van een handvol basisinstellingen die in de praktijk vaak net niet goed staan.
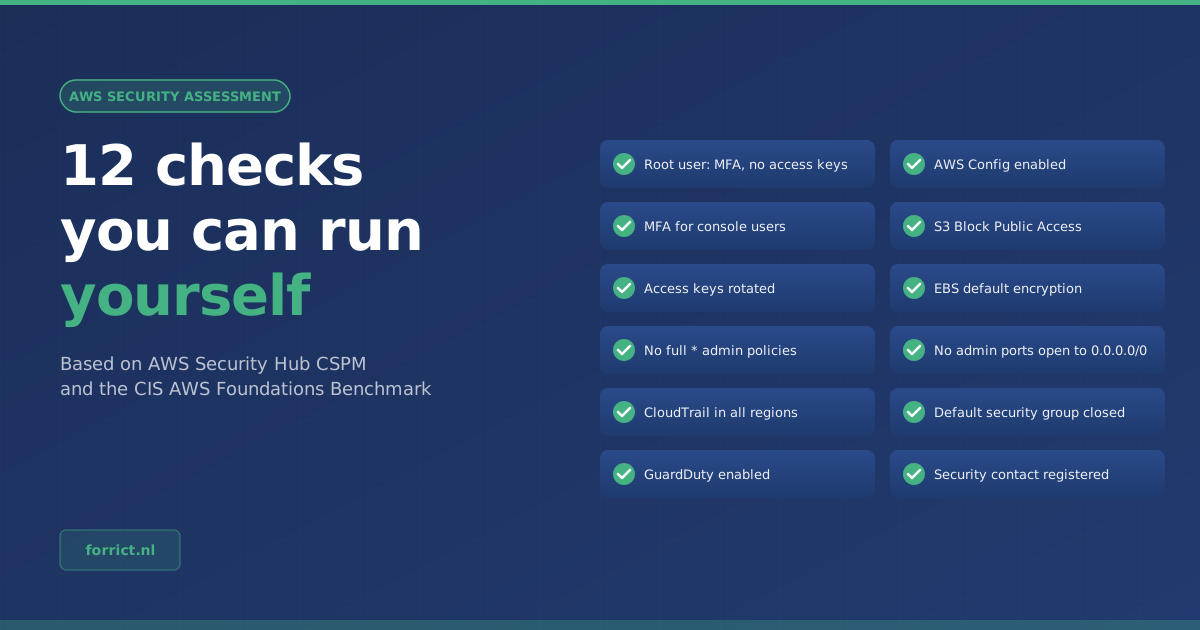
Het goede nieuws: je hoeft niet te raden. AWS publiceert zelf standaarden met controles, en AWS Security Hub CSPM kan je accounts daar automatisch aan toetsen. Hieronder de twaalf controles waar wij bij een AWS security assessment als eerste naar kijken, met de naam van de bijbehorende control in Security Hub CSPM, zodat je ze zelf kunt terugvinden.
Waar komen deze controles vandaan?
Security Hub CSPM ondersteunt onder meer twee standaarden die hier relevant zijn:
| Standaard | Van wie | Wat het is |
|---|---|---|
| AWS Foundational Security Best Practices (FSBP) | AWS | Een set controles die AWS-accounts en -resources toetst aan de best practices van AWS |
| CIS AWS Foundations Benchmark | Center for Internet Security | Een breed gebruikte benchmark voor de basisinrichting van een AWS-account. Security Hub CSPM ondersteunt v5.0.0, v3.0.0, v1.4.0 en v1.2.0 |
De control-ID’s in de tabellen hieronder (zoals IAM.4) zijn de namen die Security Hub CSPM gebruikt. Bij elke controle staat in welke van de twee standaarden hij voorkomt; bij CIS gaat het om de recente versies, tenzij anders vermeld.
Toegang: wie mag wat?
De meeste incidenten beginnen bij toegangsrechten. Hier zit dan ook het grootste deel van de lijst.
| # | Controle | Waarom het ertoe doet | Control | Standaard |
|---|---|---|---|---|
| 1 | MFA op het root-account | Het root-account mag alles. Zonder MFA is één gelekt wachtwoord genoeg | IAM.9 | CIS |
| 2 | Geen access keys op het root-account | Een access key voor root is een sleutel tot alles die in scripts of laptops kan rondslingeren | IAM.4 | FSBP en CIS |
| 3 | MFA voor iedereen met een consolewachtwoord | Wachtwoorden lekken. MFA maakt dat lek een stuk minder erg | IAM.5 | FSBP en CIS |
| 4 | Access keys binnen 90 dagen geroteerd | Hoe ouder een sleutel, hoe groter de kans dat hij ergens staat waar hij niet hoort | IAM.3 | FSBP en CIS |
| 5 | Geen policies met volledige *-rechten | Een policy die alle acties op alle resources toestaat, is vaak “tijdelijk” toegevoegd en nooit meer weggehaald | IAM.1 | FSBP (CIS t/m v1.4.0) |
Zien wat er gebeurt
Als er iets misgaat, wil je kunnen terugzien wat er is gebeurd. En liefst wil je het merken voordat een klant het merkt.
| # | Controle | Waarom het ertoe doet | Control | Standaard |
|---|---|---|---|---|
| 6 | CloudTrail aan in alle regio’s | Zonder CloudTrail weet je niet wie welke actie heeft uitgevoerd. Controleer ook of log file validation aan staat (CloudTrail.4) | CloudTrail.1 | FSBP en CIS |
| 7 | GuardDuty aan | GuardDuty signaleert verdacht gedrag, zoals ongebruikelijke API-aanroepen | GuardDuty.1 | FSBP |
| 8 | AWS Config aan | Config houdt bij hoe je resources zijn ingesteld. Security Hub CSPM gebruikt Config-regels voor de meeste controles | Config.1 | FSBP en CIS |
Data en netwerk
| # | Controle | Waarom het ertoe doet | Control | Standaard |
|---|---|---|---|---|
| 9 | S3 Block Public Access aan | Een publiek leesbare bucket is een van de bekendste oorzaken van datalekken in de cloud | S3.1 | FSBP en CIS |
| 10 | Standaard-encryptie voor EBS | Met deze instelling wordt elk nieuw volume automatisch versleuteld, ook als iemand het vergeet | EC2.7 | FSBP en CIS |
| 11 | Geen beheerpoorten open voor het hele internet | SSH of RDP open voor 0.0.0.0/0 nodigt uit tot inlogpogingen. Kijk ook of de default security group al het verkeer blokkeert (EC2.2) | EC2.53 | CIS |
Bereikbaar zijn
| # | Controle | Waarom het ertoe doet | Control | Standaard |
|---|---|---|---|---|
| 12 | Securitycontact ingevuld | Ziet AWS iets verdachts in je account, dan moeten ze de juiste persoon kunnen bereiken | Account.1 | FSBP en CIS |
Zo controleer je het zelf
- Zet AWS Security Hub CSPM aan in je account, of beter: centraal voor je hele AWS Organization.
- Schakel de standaarden AWS Foundational Security Best Practices en CIS AWS Foundations Benchmark in.
- Zorg dat AWS Config aan staat in elke regio waar Security Hub CSPM draait. Zonder Config krijg je geen bevindingen op de controles.
- Bekijk de controles die falen en zoek de twaalf uit deze lijst op aan de hand van hun control-ID.
- Begin bij root en IAM. Daar zit meestal het grootste risico voor de minste moeite.
Onze kijk: wat een checklist niet laat zien
Dit deel is de mening van Forrict, gebaseerd op onze eigen ervaring.
Groen is niet hetzelfde als veilig. Een omgeving kan alle twaalf controles halen en toch kwetsbaar zijn. Bijvoorbeeld omdat een rol die netjes MFA heeft, in de praktijk veel meer mag dan nodig is.
Een melding die niemand leest, helpt niet. GuardDuty en Security Hub CSPM aanzetten is stap één. De vraag is wie de meldingen ziet, en wat er dan gebeurt.
Niet elke rode controle is even belangrijk. Een open poort op een testomgeving zonder data is iets anders dan een publieke bucket met klantgegevens. Prioriteren vraagt kennis van je organisatie, niet alleen van AWS.
Dat is precies waar een AWS security assessment om draait: we kijken met je mee, wegen de bevindingen af tegen jouw situatie en zetten de verbeteringen op volgorde. Draai je naast AWS ook op Azure? Lees dan ook hoe Security Hub nu ook Azure bewaakt.
AWS security assessment aanvragen →
Bronnen
- AWS-documentatie: AWS Foundational Security Best Practices standard in Security Hub CSPM
- AWS-documentatie: CIS AWS Foundations Benchmark in Security Hub CSPM
- AWS-documentatie: Enabling and configuring AWS Config for Security Hub CSPM
- AWS-documentatie: Security Pillar, AWS Well-Architected Framework
Forrict
AWS expert en consultant bij Forrict, gespecialiseerd in cloud architectuur en AWS best practices voor Nederlandse bedrijven.