Steeds meer organisaties draaien zowel op AWS als op Microsoft Azure. De ene applicatie staat in AWS, de identiteiten en Microsoft 365 zitten bij Microsoft, en na een overname komt er vaak nog een Azure-omgeving bij. Die twee clouds privé met elkaar laten praten was tot nu toe werk: een VPN over het internet, of eigen verbindingen via een datacenter waar AWS Direct Connect en Azure ExpressRoute allebei binnenkomen.
Op 17 november 2026 kondigde AWS aan dat AWS Interconnect - multicloud nu algemeen beschikbaar is voor Microsoft Azure. Hieronder eerst wat er precies is aangekondigd en hoe het werkt, met de bronnen erbij. Daarna onze kijk op wanneer je het inzet.
Wat is er aangekondigd?
Volgens de aankondiging van AWS is AWS Interconnect - multicloud met Microsoft Azure nu generally available. AWS noemt het een product dat speciaal is gebouwd om workloads tussen clouds te verbinden, in plaats van zelfgebouwde multicloud-netwerken die lastig te bouwen en te beheren zijn. Microsoft startte de publieke preview in augustus en gebruikt dezelfde open specificatie.
| Wat de aankondiging zegt | |
|---|---|
| Wat | Beheerde, private verbinding tussen AWS en Microsoft Azure |
| Status | Generally available (aangekondigd 17 november 2026) |
| AWS-regio’s voor Azure | us-east-1 (N. Virginia), ap-southeast-2 (Sydney) en eu-central-1 (Frankfurt) |
| Aanmaken | AWS Management Console, AWS CLI of API |
| Andere clouds | Met dezelfde werkwijze ook Google Cloud en Oracle Cloud Infrastructure |
| Open specificatie | Gepubliceerd op GitHub |
Hoe werkt het?
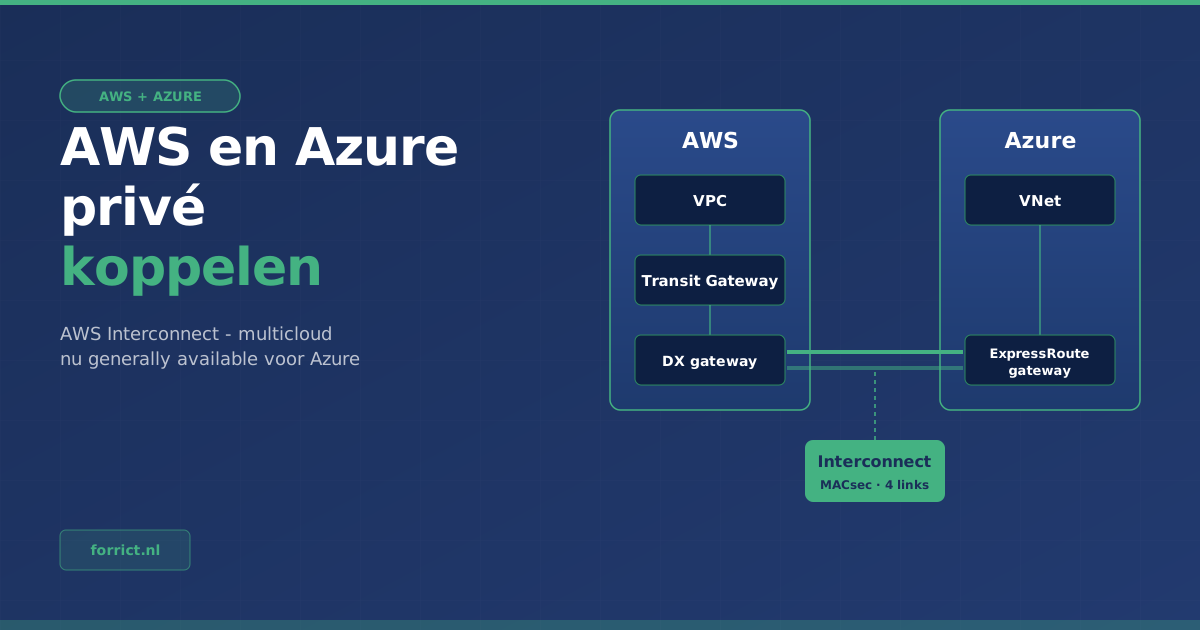
Je hoeft geen routers in te richten, geen cross-connects te bestellen en geen BGP-sessies op te zetten. Je kiest een AWS-regio, de bandbreedte en de andere cloudprovider. AWS en de provider leveren de capaciteit dan als één object: een interconnect (AWS-documentatie).
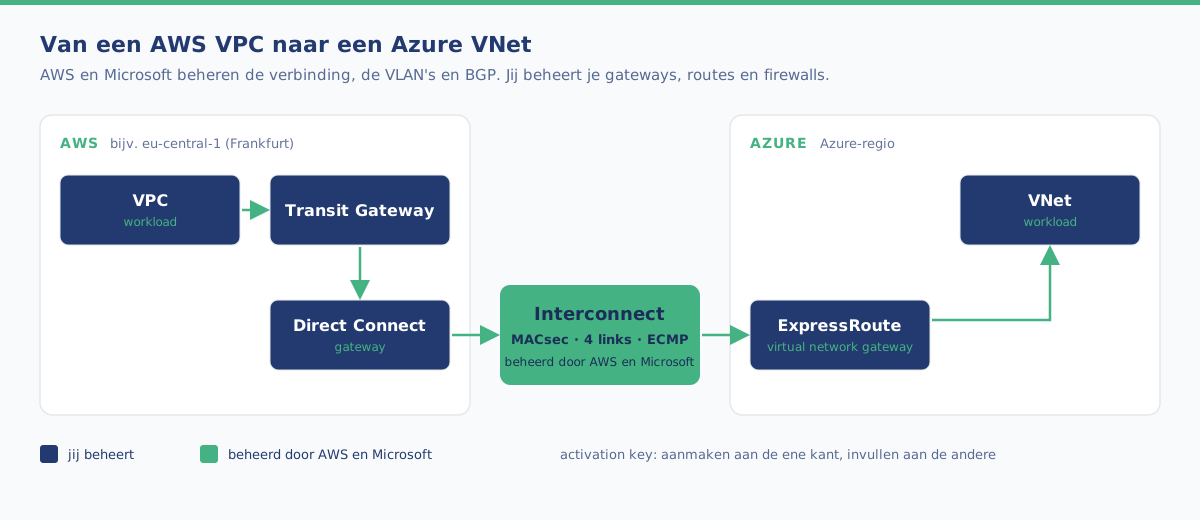
| Onderdeel | Wat het doet |
|---|---|
| Direct Connect gateway | Het aansluitpunt aan de AWS-kant. Daarachter hangt een Virtual Private Gateway, Transit Gateway of Cloud WAN |
| Interconnect | De beheerde verbinding tussen AWS en Azure, zichtbaar als één object in je account |
| Activation key | Een sleutel die de ene kant aanmaakt en de andere kant invult om de verbinding goed te keuren |
| ExpressRoute virtual network gateway | Het aansluitpunt voor verkeer dat Azure binnenkomt, naar een of meer VNets (Microsoft-FAQ) |
Zo zet je hem op
Volgens de getting started van AWS en de Microsoft-FAQ:
- Kies in de Direct Connect-console onder AWS Interconnect voor een nieuwe multicloud interconnect en selecteer Azure.
- Kies je AWS-regio en de regio aan de Azure-kant, de bandbreedte en een Direct Connect gateway.
- AWS toont een activation key. Die vul je in bij Azure. Andersom kan ook: begin in Azure en vul de sleutel in bij AWS.
- Daarna richten AWS en Microsoft de verbinding automatisch in, inclusief VLAN’s, adressering en BGP.
- In Azure koppel je de verbinding aan een ExpressRoute virtual network gateway voor je VNets.
Beschikbaarheid en beveiliging
| Wat de documentatie zegt | |
|---|---|
| Redundantie | Elke interconnect loopt over meerdere apparaten in minstens twee fysieke gebouwen, met vier verbindingen en ECMP-loadbalancing |
| Versleuteling | MACsec staat standaard aan op de fysieke links tussen AWS en de andere provider. Verkeer gaat alleen over de link als de versleuteling actief is |
| Monitoring | Per interconnect een CloudWatch Network Synthetic Monitor (latency en pakketverlies) zonder extra kosten, plus een metric voor het gebruik van de bandbreedte |
| Wijzigen | Bandbreedte verhoog of verlaag je in de console, zonder de verbinding opnieuw aan te leggen |
Wat kost het?
De prijsdocumentatie van AWS beschrijft alleen de AWS-kant. Microsoft bepaalt zelf de prijs van de Azure-kant.
| AWS-kant | |
|---|---|
| Model | Eén vast uurtarief op basis van bandbreedte en afstand. Geen aparte kosten voor de hoeveelheid data |
| Afstand | Vijf tiers: van lokaal (Tier 1) tot de grootste afstand (Tier 5) tussen de regio van je workload en de regio van de interconnect |
| Gratis optie | Eén gratis lokale (Tier 1) interconnect van 500 Mbps per AWS-regio per provider die bij AWS generally available is (aankondiging) |
| Let op | Een gratis interconnect kun je niet omzetten naar een betaalde. De andere provider kan voor 500 Mbps eigen limieten hebben |
Waar moet je op letten?
| Punt | Wat het betekent |
|---|---|
| Azure-documentatie loopt achter | Op het moment van schrijven (18 november) beschrijft de Microsoft-documentatie de Azure-kant nog als preview: 1 Gbps, regio’s Australia East, East US, Germany West Central en West US, en geen SLA. Check voor productie wat Microsoft nu zegt over prijs, SLA en bandbreedte |
| Transit Gateway alleen lokaal | Een Virtual Private Gateway of Transit Gateway bereikt alleen een interconnect in dezelfde regio. Vanuit andere regio’s kan via Transit Gateway-peering (met de kosten daarvan) of via Cloud WAN, dat elke interconnect wereldwijd bereikt |
| Geen overlappende adressen | Zowel AWS als Microsoft vragen om adresruimtes die niet overlappen |
| Eén gateway-verbinding | Aan de Azure-kant ondersteunt een interconnect tijdens de preview één gateway-verbinding |
| Jouw deel blijft jouw deel | Firewalls, routes, toegangsbeleid, versleuteling op applicatieniveau en de resilience van je applicatie beheer je zelf |
| Niet voor on-premises | Voor een verbinding van je eigen locatie naar Azure blijft ExpressRoute de route. Voor AWS heeft AWS Interconnect een aparte variant: last mile |
Onze kijk: wanneer zet je dit in?
Dit deel is de mening van Forrict, geen onderdeel van de aankondiging.
Voor wie AWS en Azure naast elkaar gebruikt, is dit het nieuwe uitgangspunt. Een VPN tussen twee clouds werkt, maar je beheert zelf de tunnels, de sleutels en de doorvoer. Een eigen koppeling via een datacenter kost tijd, contracten en kennis van twee netwerkdiensten. Een verbinding die je in een paar stappen vanuit de console aanmaakt, met redundantie en MACsec standaard aan, haalt dat werk weg.
Begin met de gratis 500 Mbps. Voor veel MKB-omgevingen is dat genoeg voor bijvoorbeeld een database-replicatie of API-verkeer tussen applicaties. Meet het gebruik met de ingebouwde CloudWatch-metric en schaal pas op als het nodig is. Let wel op wat Microsoft aan de Azure-kant rekent.
Frankfurt is de logische keuze voor Nederland. Van de drie AWS-regio’s voor Azure ligt alleen eu-central-1 in Europa. Draait je AWS-omgeving in Ierland (eu-west-1) of een andere regio, dan heb je Cloud WAN of Transit Gateway-peering nodig, en dat kost extra.
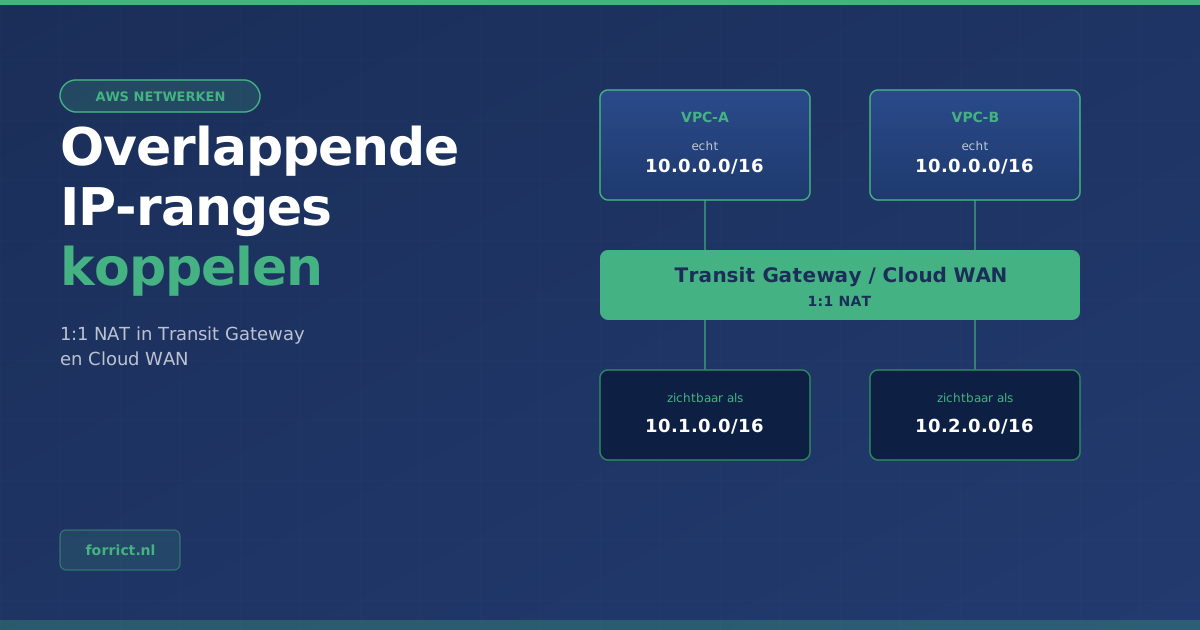
Een adresplan over beide clouds is nu echt nodig. Overlap tussen een VPC en een VNet maakt de koppeling lastig. Leg daarom één adresplan vast voor AWS en Azure samen. Is er al overlap, bijvoorbeeld na een overname, dan kan 1:1 NAT in Transit Gateway helpen, maar een schoon adresplan blijft de basis van een goede AWS Landing Zone.
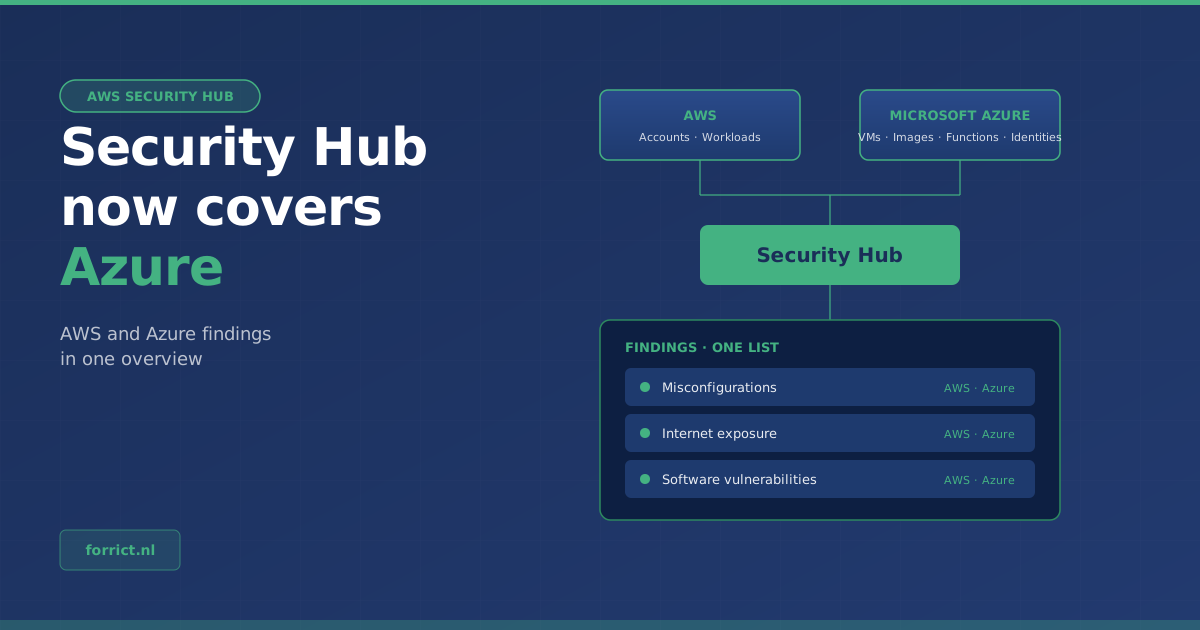
Kijk ook naar beveiliging over beide clouds. Een private verbinding betekent niet dat al het verkeer vertrouwd is. Zet security groups en Azure Network Security Groups strak, en monitor beide omgevingen op één plek, bijvoorbeeld met AWS Security Hub voor Azure.
Zo pak je het aan
- Breng in kaart welke workloads in AWS en Azure met elkaar moeten praten, en hoeveel verkeer dat is.
- Controleer of je adresruimtes in AWS en Azure overlappen.
- Kies de regio’s: eu-central-1 aan de AWS-kant ligt voor de hand voor Nederland.
- Test met de gratis 500 Mbps interconnect in een niet-productieomgeving, inclusief firewallregels en monitoring.
- Controleer de actuele Azure-voorwaarden (prijs, SLA, bandbreedte) voordat je naar productie gaat.
Wil je hulp bij een netwerk over AWS en Azure? We combineren dat met een AWS Landing Zone en onze Azure-dienstverlening.
Neem contact op over je multicloud-netwerk →
Bronnen
- AWS What’s New, 17 november 2026: AWS announces general availability of AWS Interconnect - multicloud connectivity with Microsoft Azure
- AWS What’s New, 29 mei 2026: AWS Interconnect - multicloud now offers a free 500 Mbps tier
- AWS-documentatie: What is AWS Interconnect?
- AWS-documentatie: Getting started with AWS Interconnect (multicloud)
- AWS-documentatie: Pricing for AWS Interconnect
- Microsoft Learn: What is Azure Multicloud Interconnect Preview?
- Microsoft Learn: Availability and limits
- Microsoft Learn: Azure Multicloud Interconnect Preview FAQ
- Open specificatie: aws/Interconnect op GitHub
Forrict
AWS expert en consultant bij Forrict, gespecialiseerd in cloud architectuur en AWS best practices voor Nederlandse bedrijven.